Tạo Policy Giới hạn
Tạo Policy Giới hạn
Trước tiên, chúng ta sẽ tạo một policy dùng để giới hạn quyền tối đa. Trong policy này, chúng ta chỉ cho phép người sử dụng có toàn quyền trên EC2 và trên một Region được chỉ định.
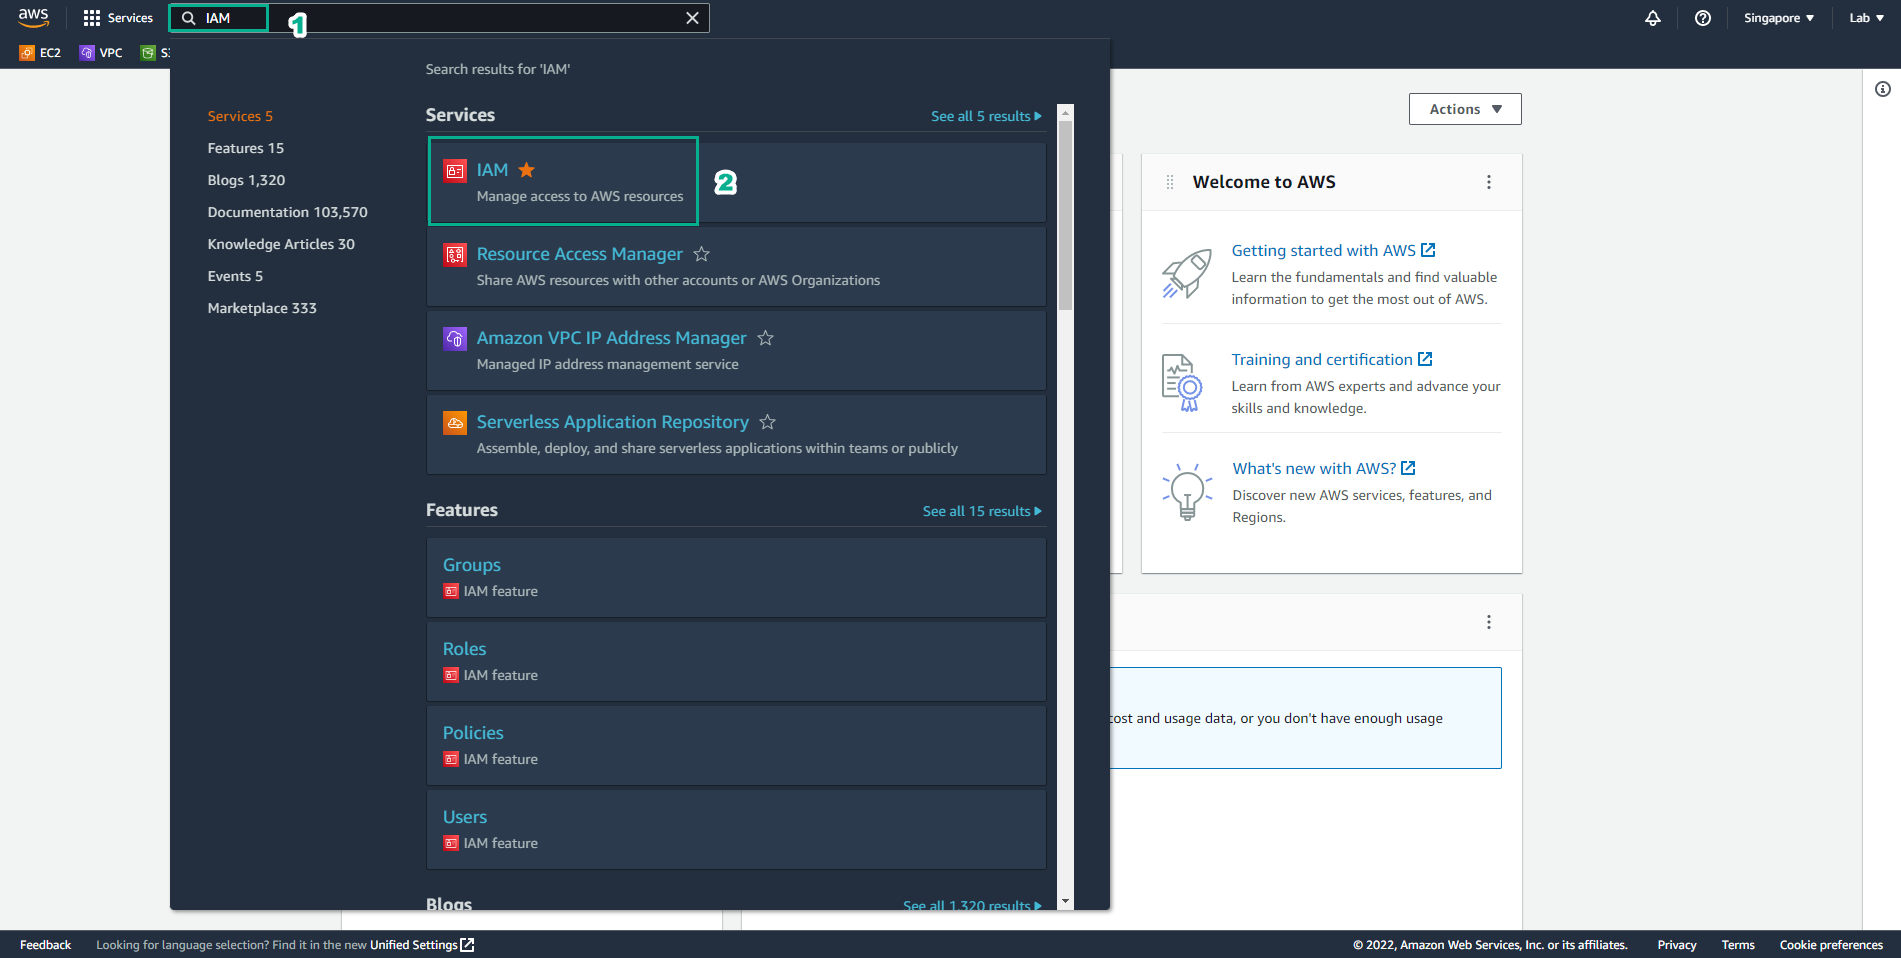
- Đăng nhập vào IAM Management Console
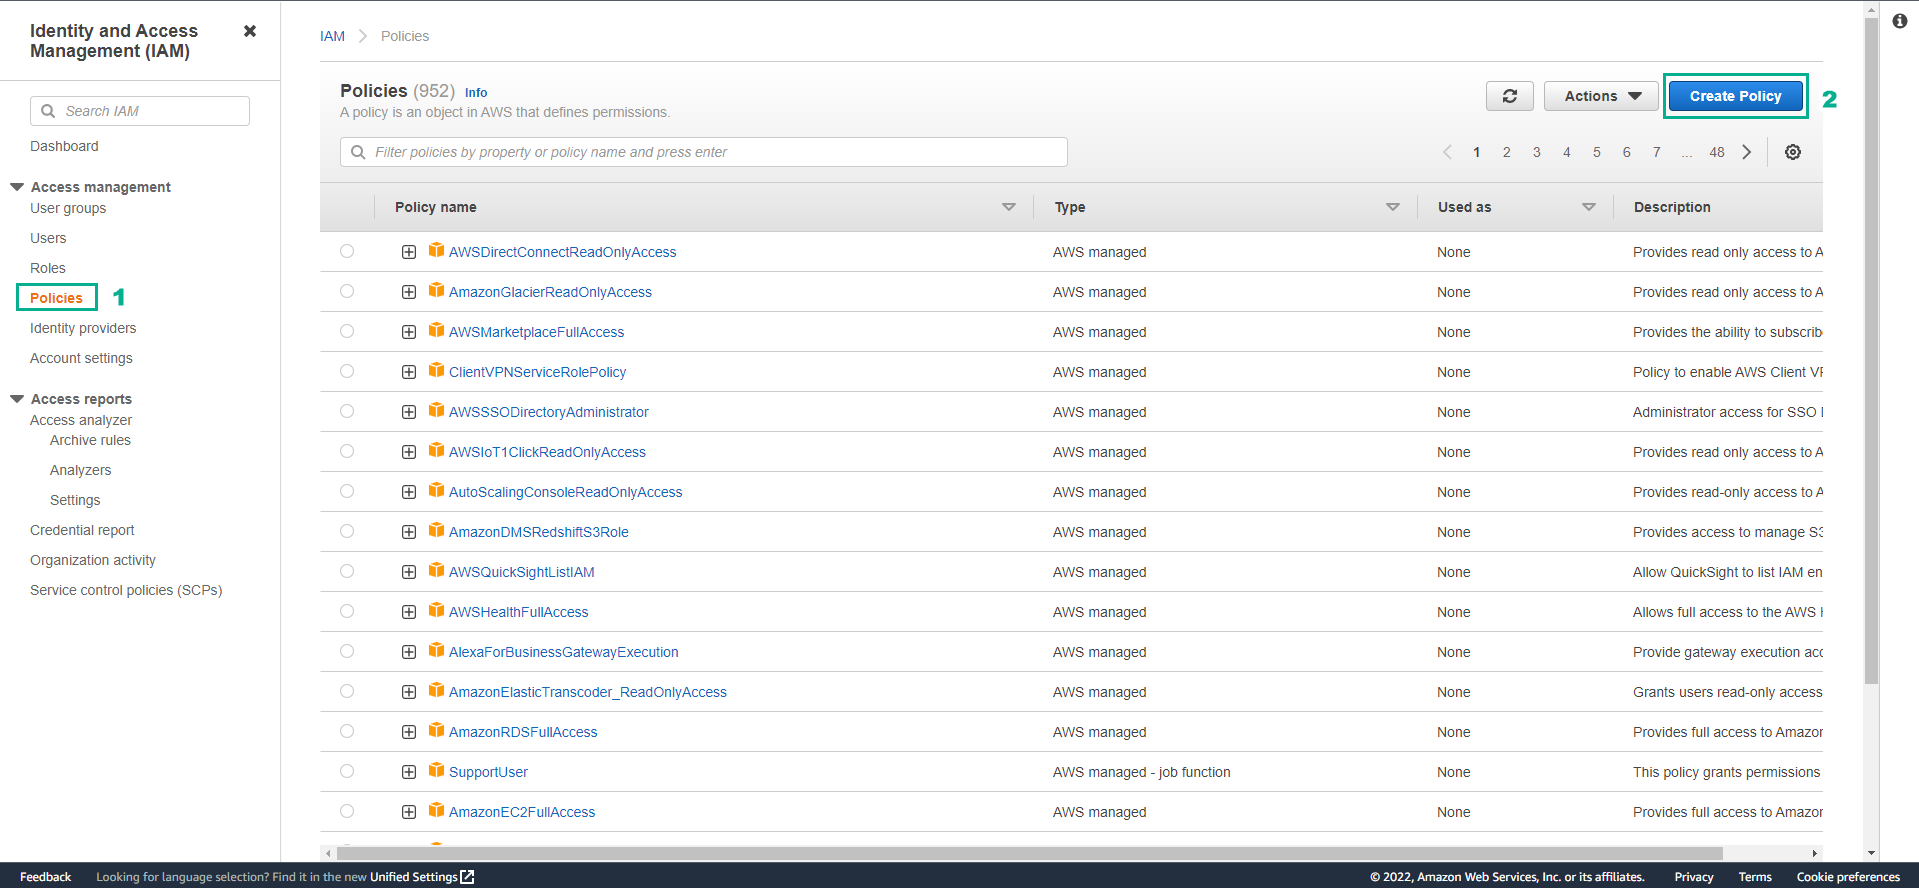
- Tại thanh bên trái, chọn Policies và chọn Create Policy
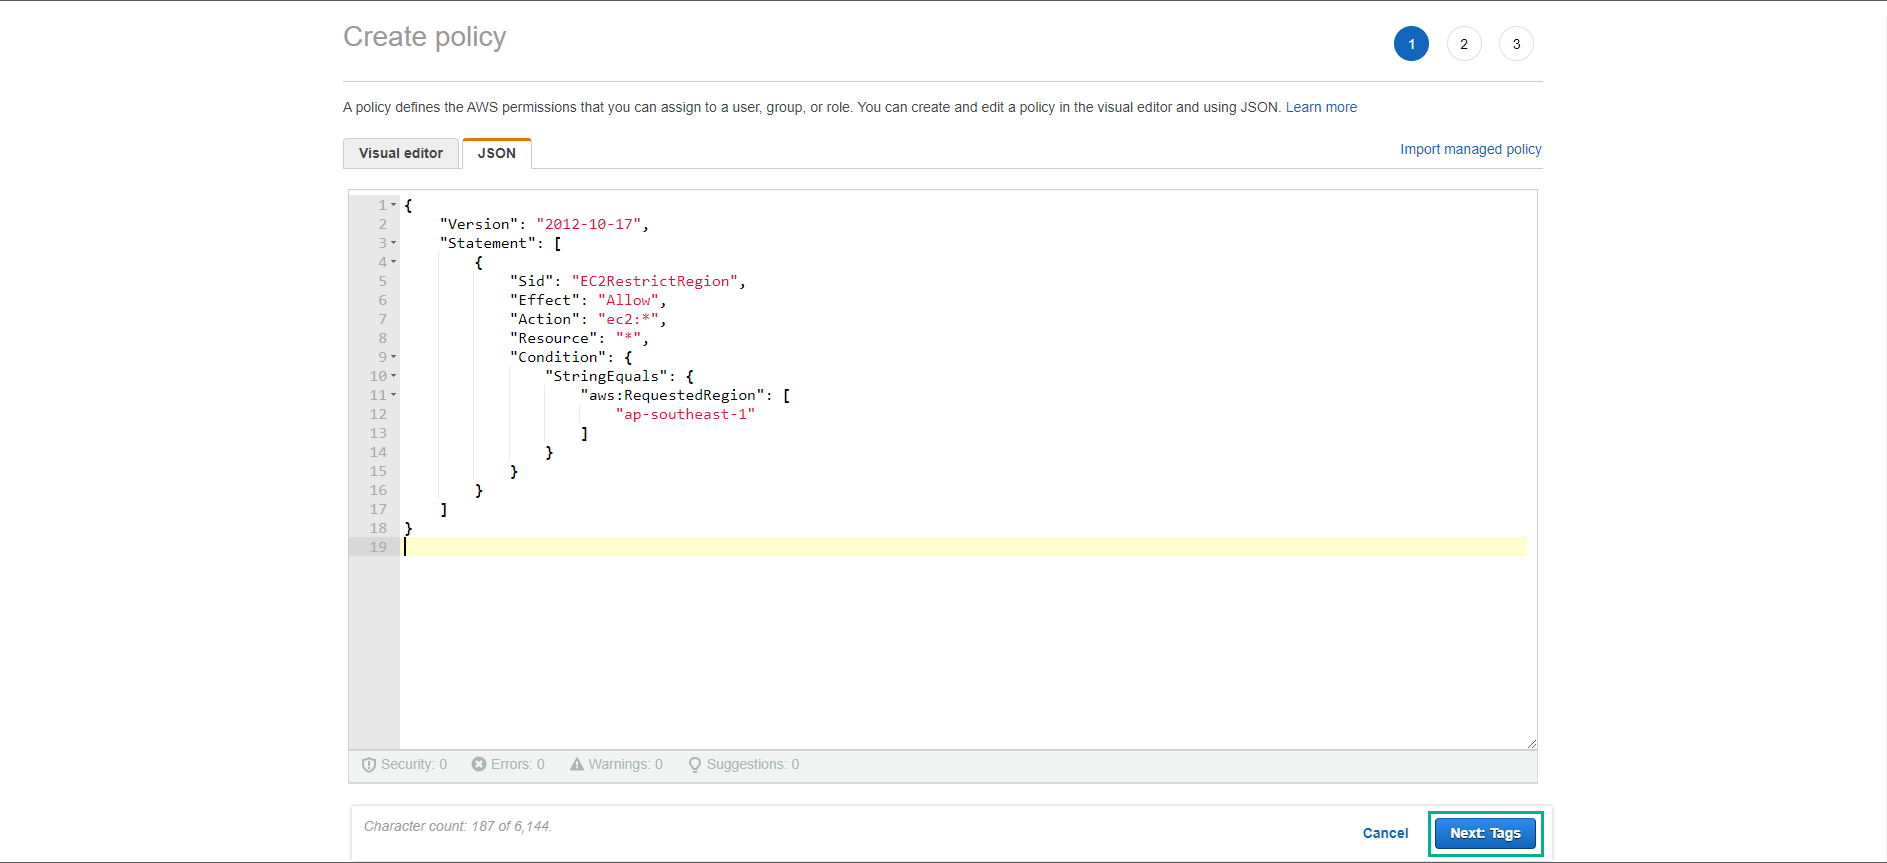
- Trong trang Create policy, chọn vào tab JSON và copy đoạn JSON bên dưới vào khung. Đoạn JSON có ý nghĩa rằng mọi hành động đối với tất cả dịch vụ EC2 từ mọi tài nguyên đều được cho phép với điều kiện rằng dịch vụ EC2 đó phải ở region ap-southeast-1 (Singapore).
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "EC2RestrictRegion",
            "Effect": "Allow",
            "Action": "ec2:*",
            "Resource": "*",
            "Condition": {
                "StringEquals": {
                    "aws:RequestedRegion": [
                        "ap-southeast-1"
                    ]
                }
            }
        }
    ]
}
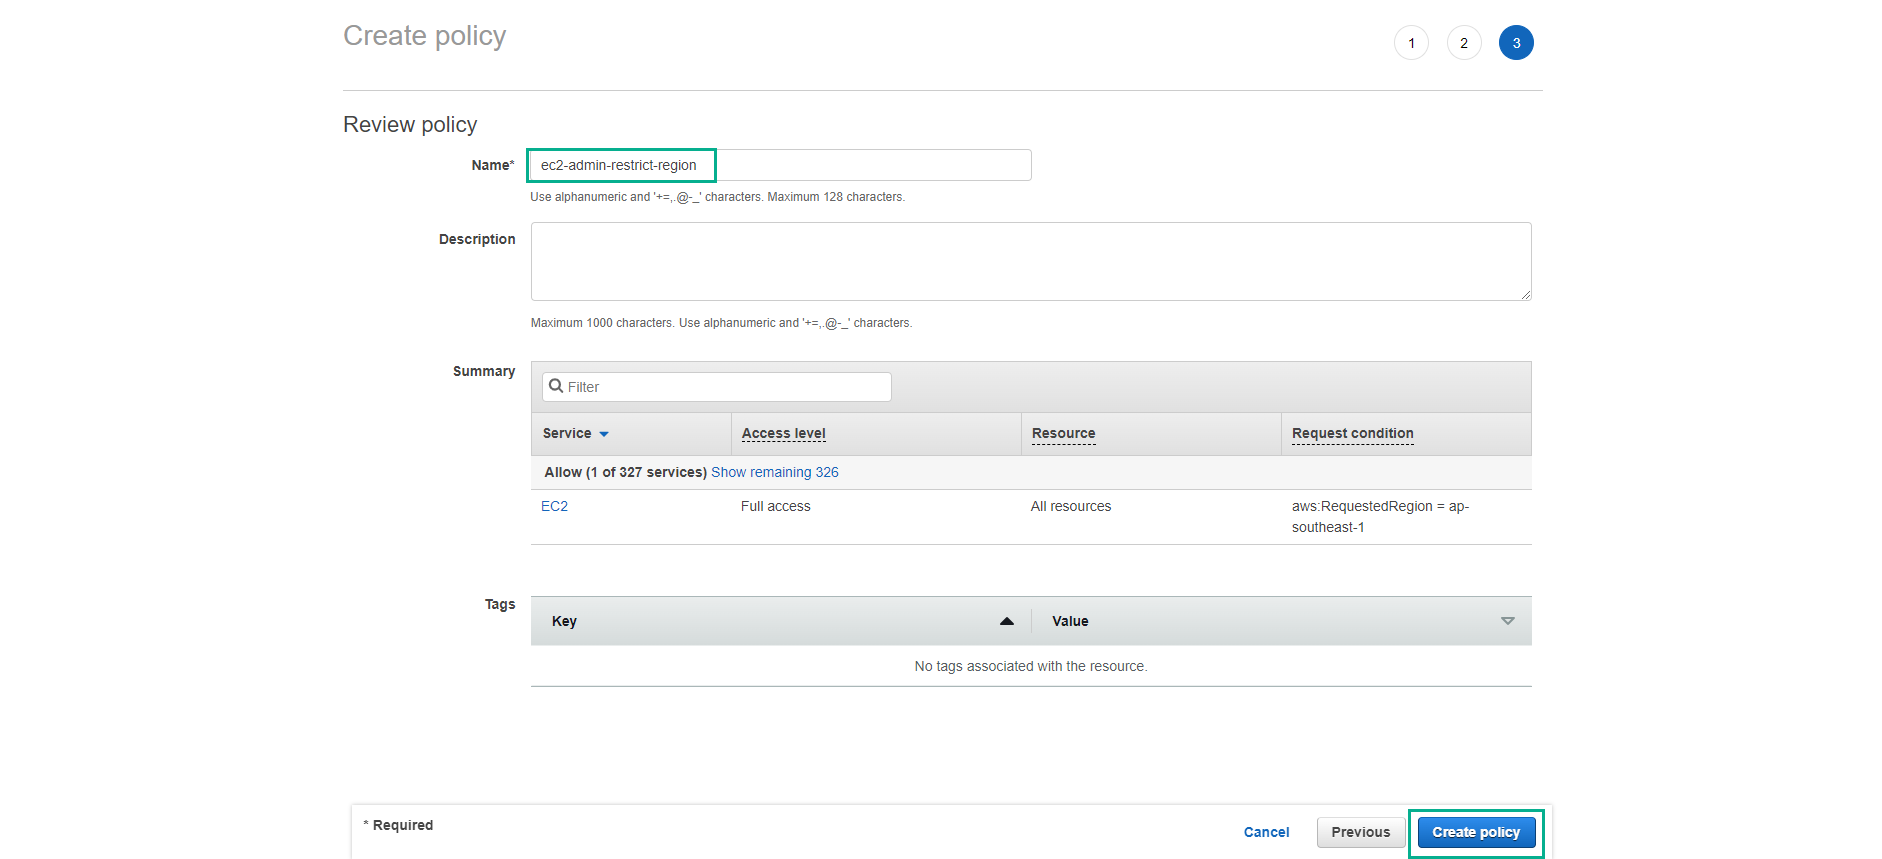
- Đặt tên policy là
ec2-admin-restrict-region. (Vì chúng ta đang chỉ cho phép User EC2 Admin chỉ được quyền thao tác trên Region Singapore ap-southeast-1.) Sau đó, chọn Create Policy
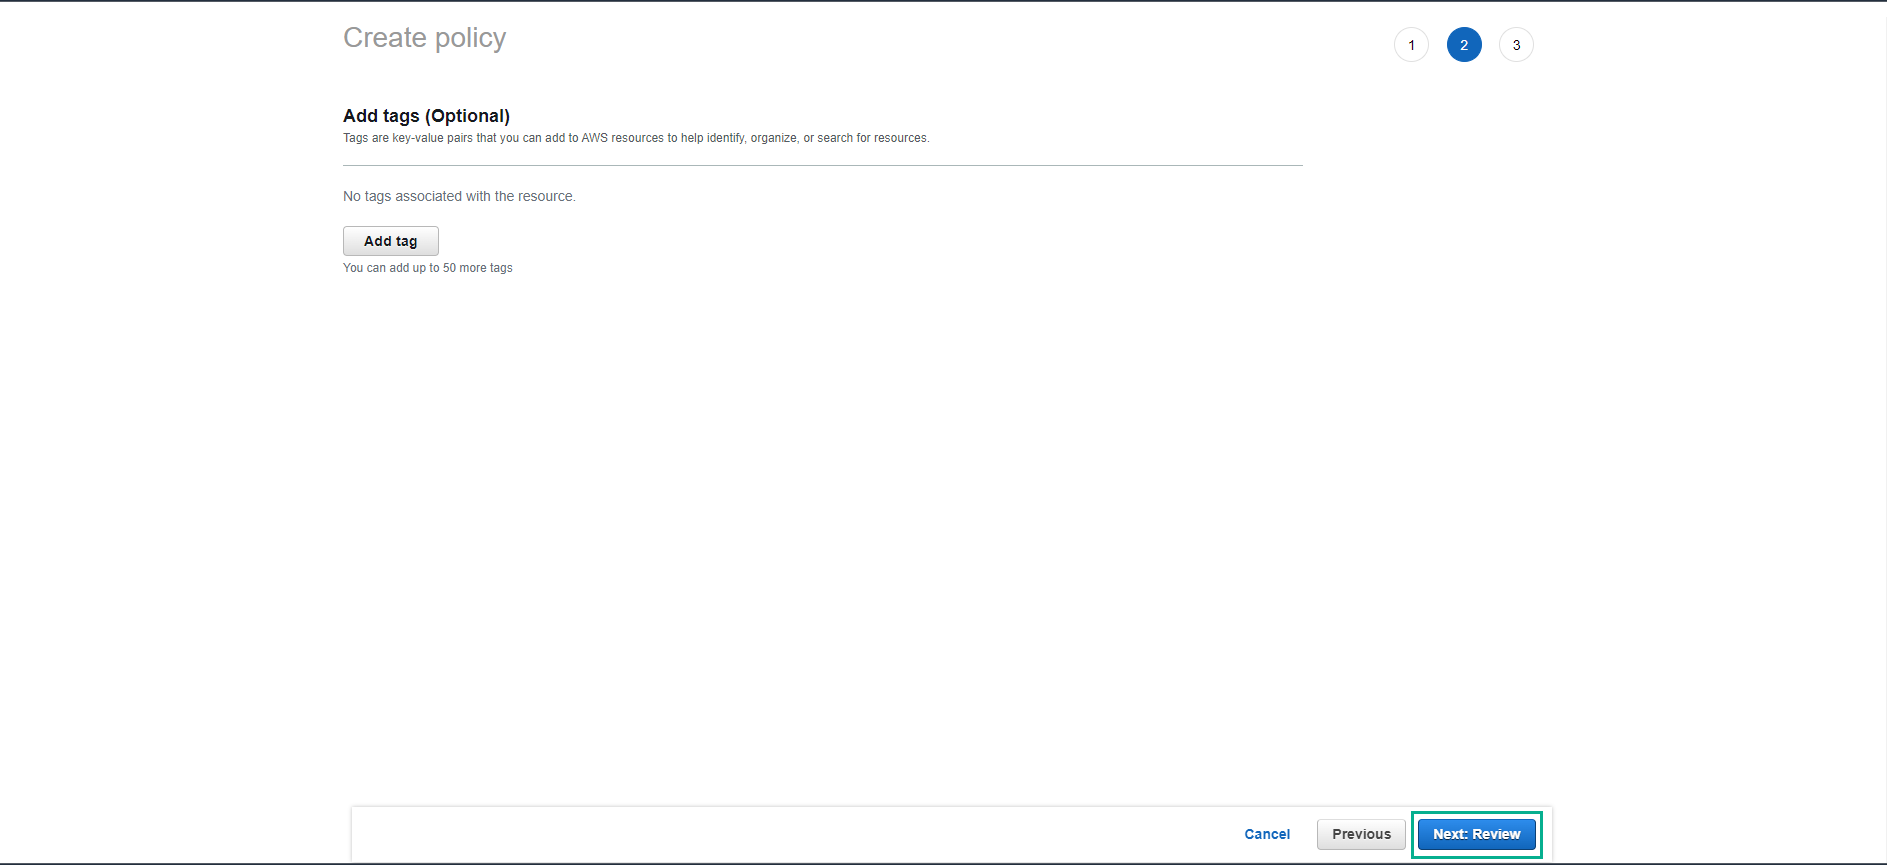
- Như vậy, chúng ta đã hoàn thành việc tạo policy để giới hạn quyền tối đa mà một IAM user có thể có. Ở bước tiếp theo, chúng ta sẽ áp dụng policy vừa tạo.