Kiểm tra IAM User Giới Hạn
Kiểm tra IAM User Giới Hạn
Ở phần này, bạn sẽ kiểm tra xem liệu user được gán quyền AmazonEC2FullAccess có bị giới hạn quyền bởi Permission Boundary ec2-admin-restrict-region mà bạn đã tạo hay không.
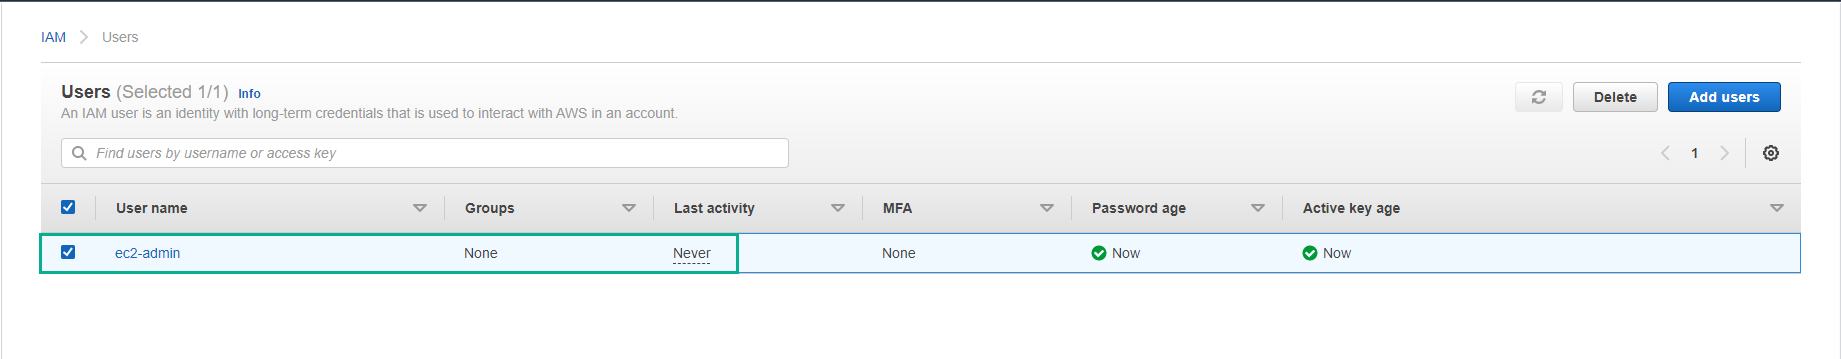
- Ở thanh bên trái, chọn Users và chọn vào user ec2-admin mà bạn vừa tạo.
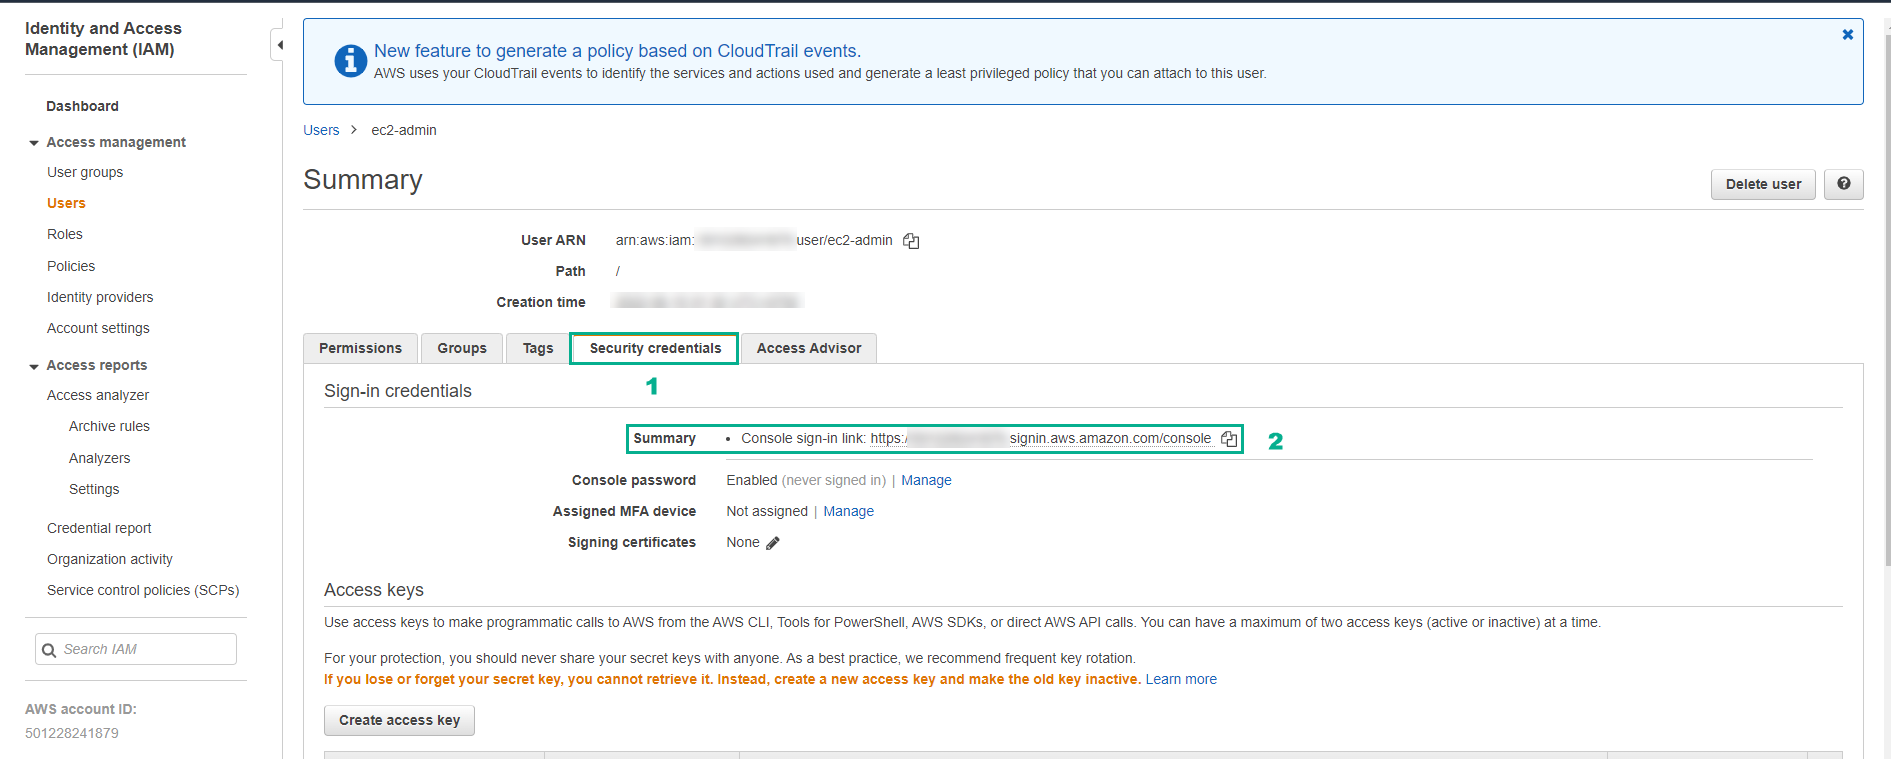
- Chọn tab Security credentials, sao chép Console sign-in link, và truy cập link ấy trên trình duyệt của bạn với chế độ ẩn danh hoặc sử dụng một trình duyệt khác.
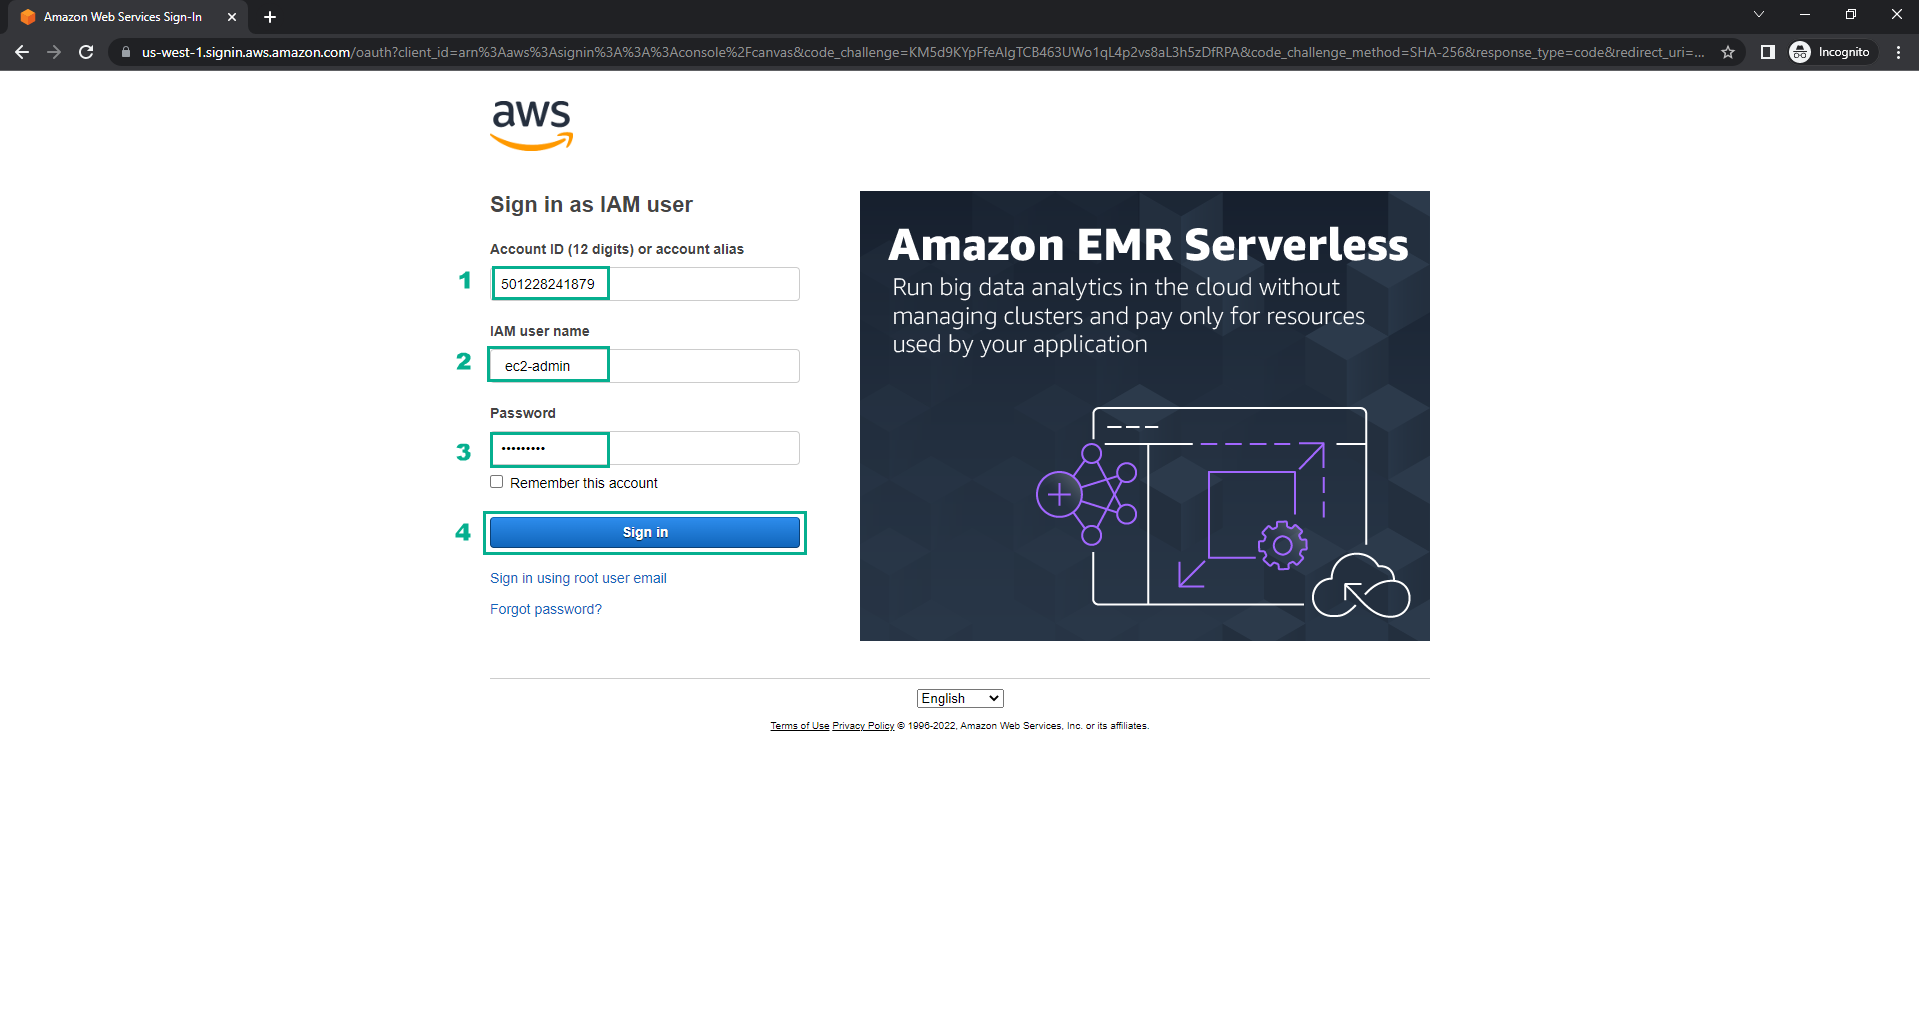
- Tại trang Sign in as IAM user, nhập các thông tin sau để đăng nhập vào user ec2-admin:
- Account ID or alias: Mục này tự động điền cho bạn
- IAM User name: ec2-admin
- Password: password mà bạn chọn.
- Click Sign in.
- Nhắc nhở: Permission Boundary ec2-admin-restrict-region mà bạn đã tạo chỉ cho phép user truy cập vào dịch vụ EC2 khi đang ở region ap-southeast-1 (Singapore).
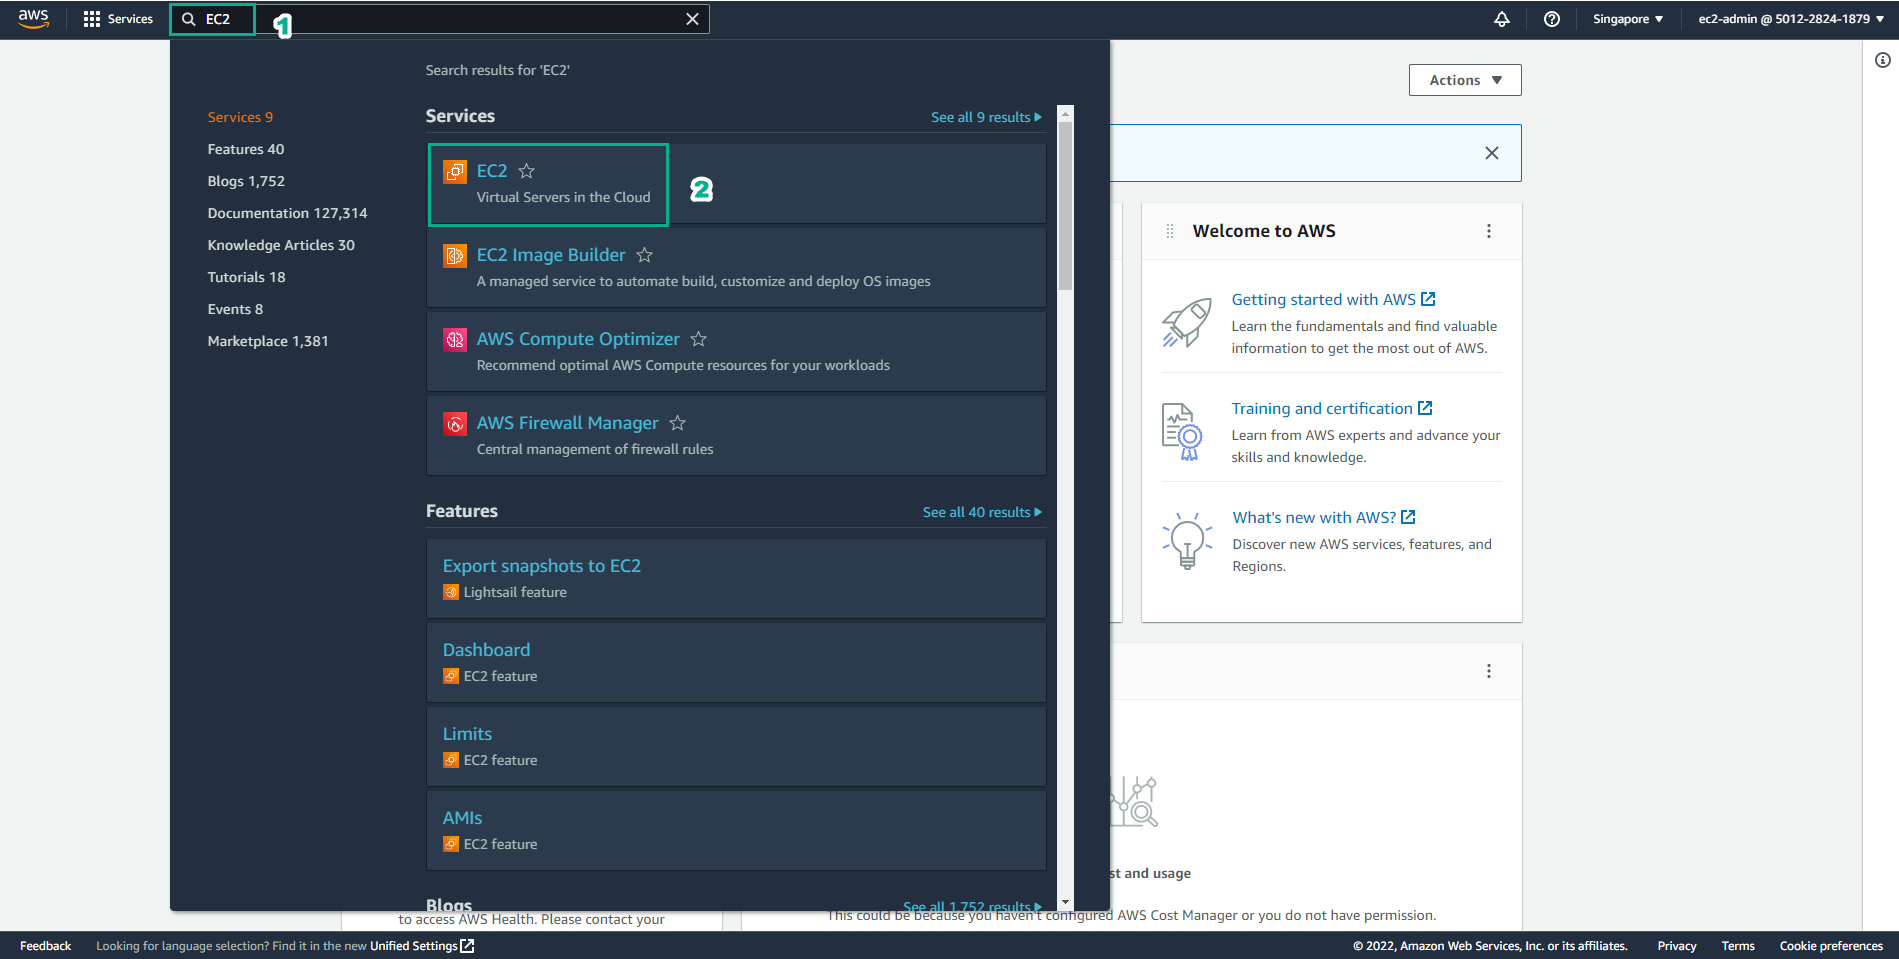
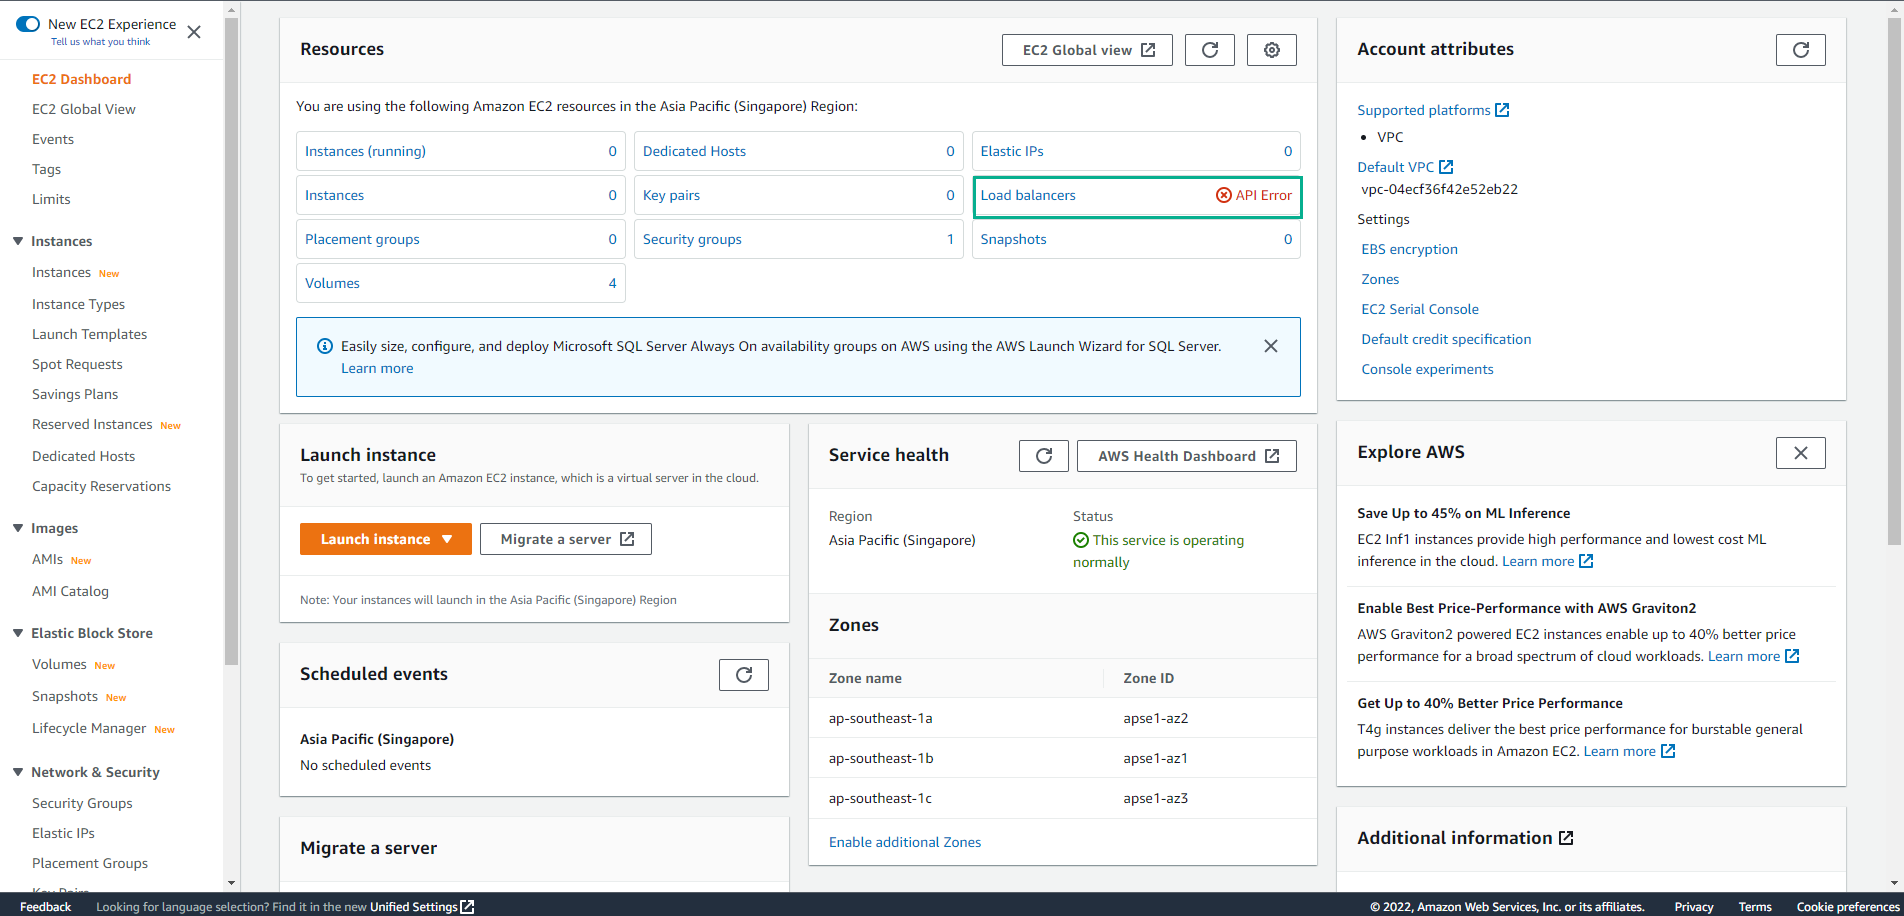
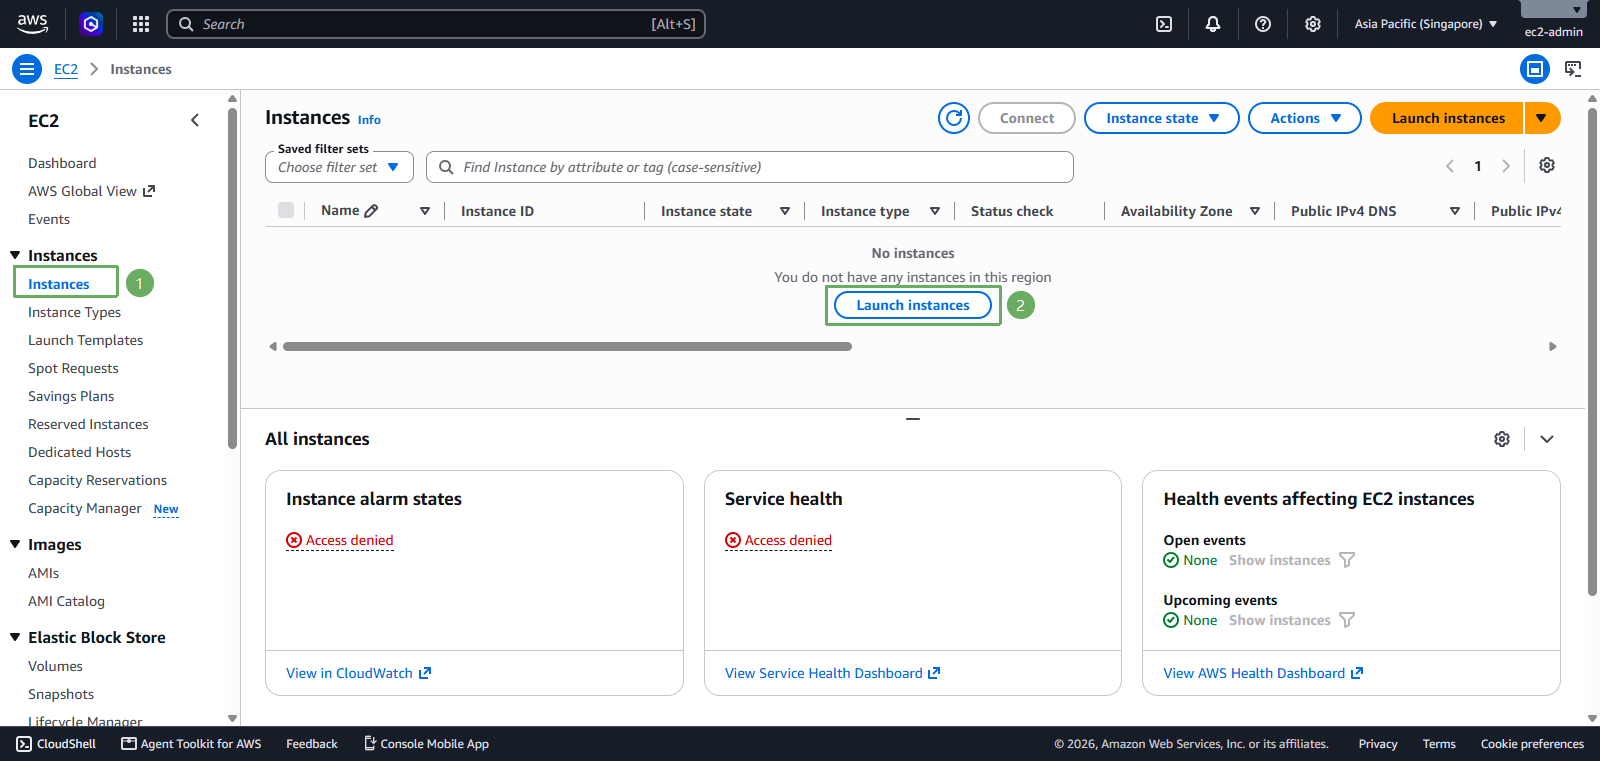
- Tại AWS Management Console của user ec2-admin, chọn region ap-southeast-1 (Singapore) và truy cập vào dịch vụ EC2 bằng thanh tìm kiếm. Bạn sẽ thấy dịch vụ EC2 sẽ hoạt động bình thường.
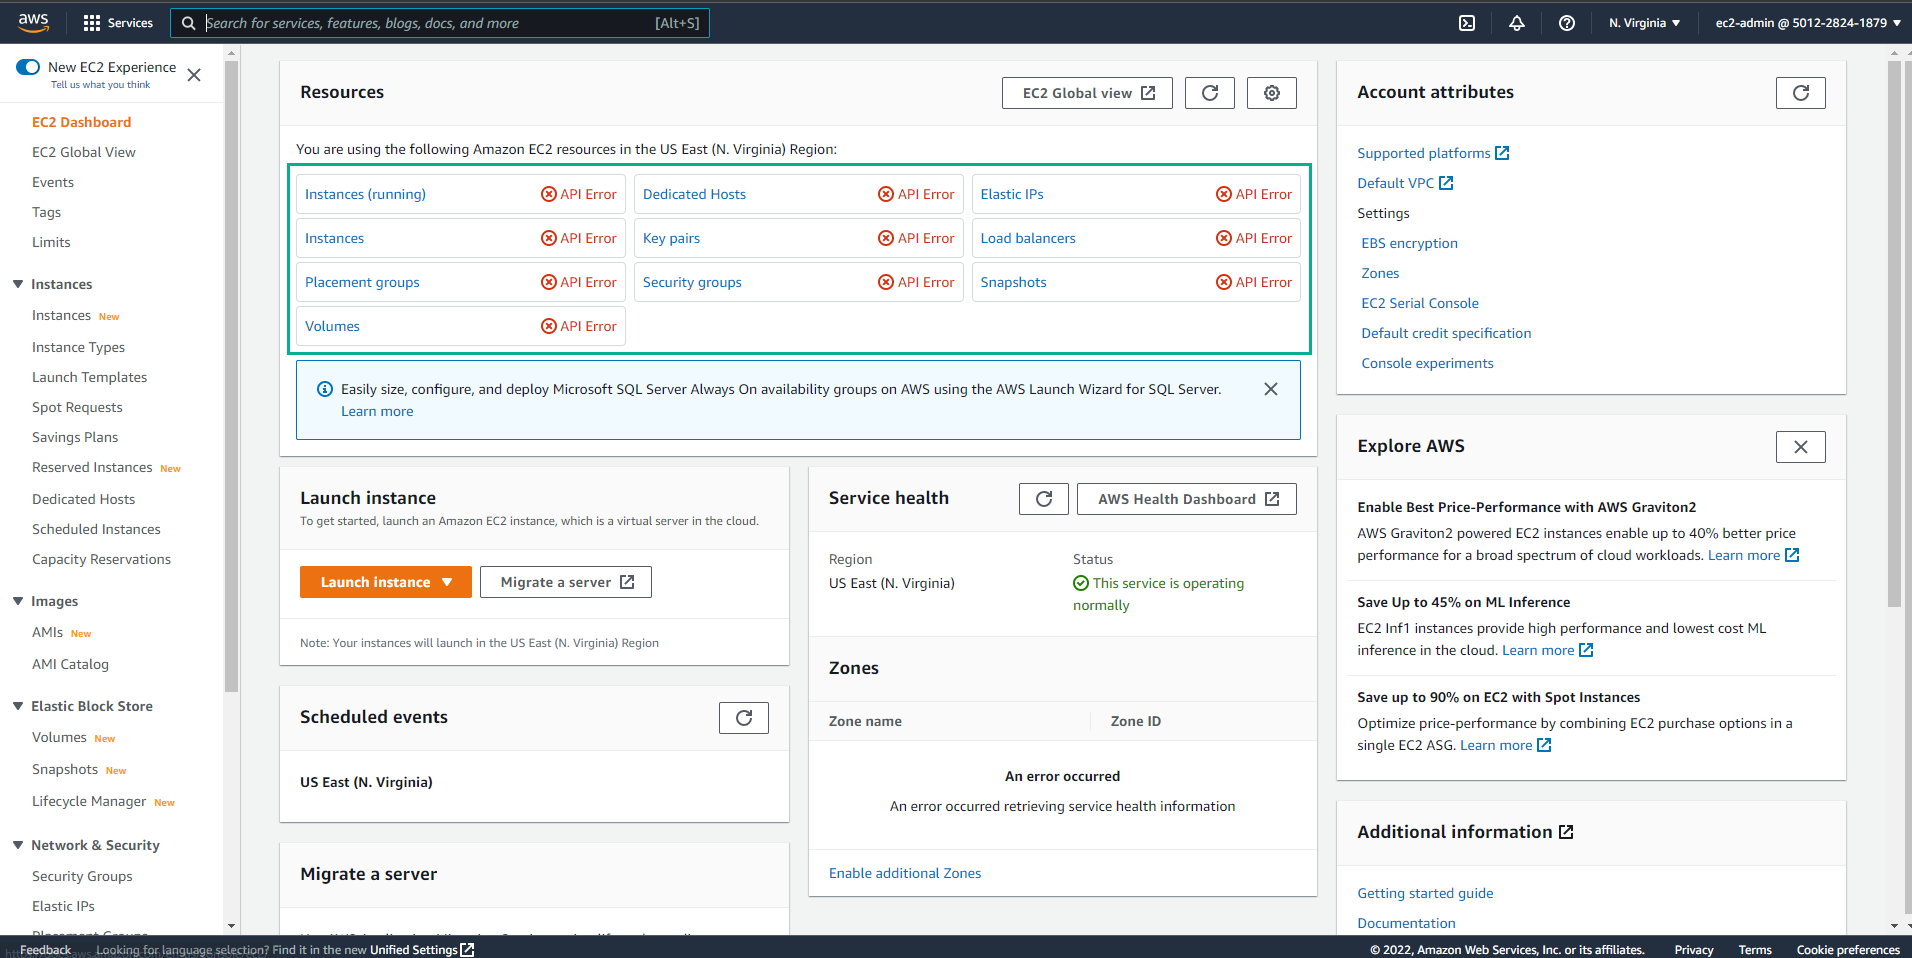
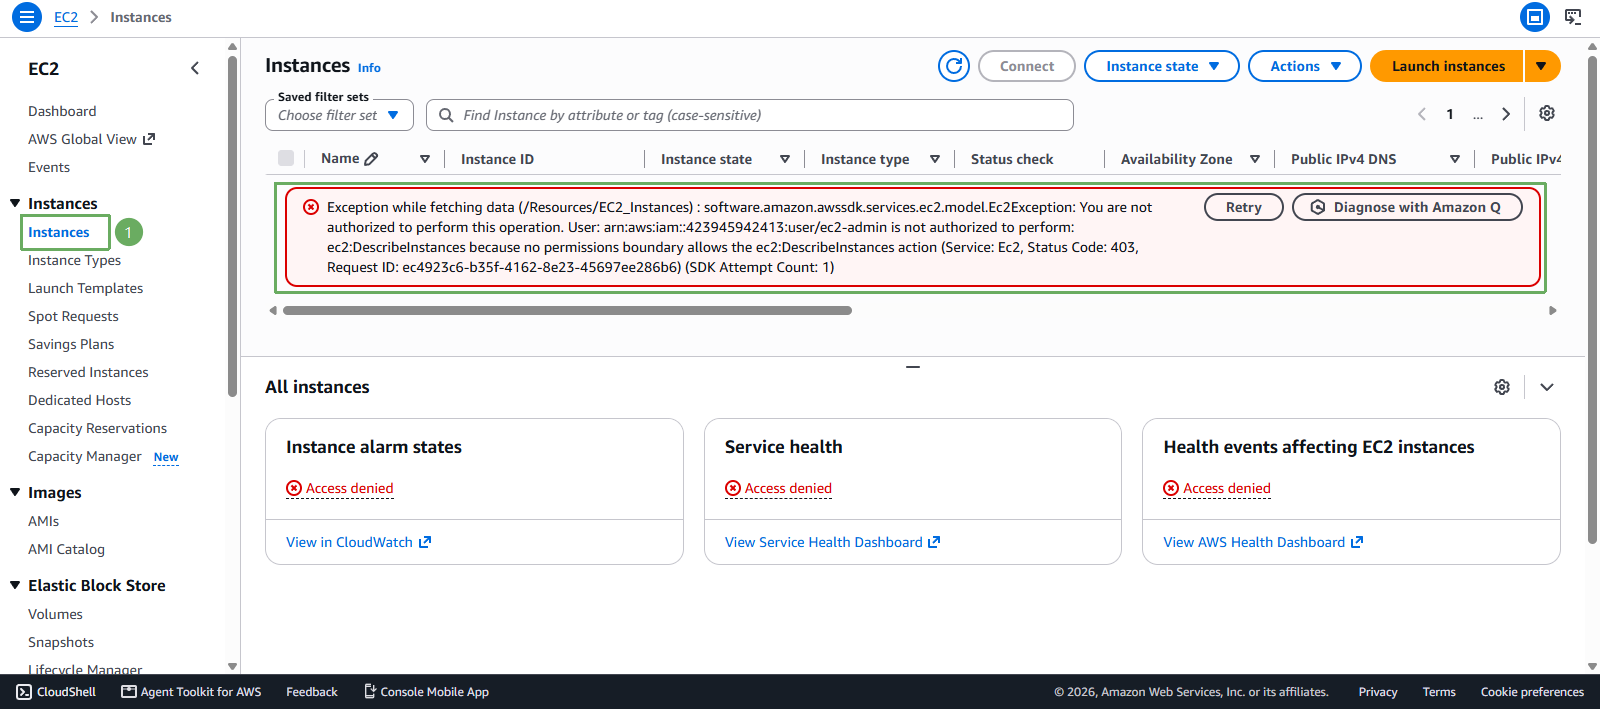
- Thay đổi Region ở góc trên tay phải sang ap-southeast-2 (Sydney), bạn có thể thấy, dù được cấp quyền quản trị dịch vụ EC2 ở mức cao nhất, nhưng do chúng ta đã áp giới hạn quyền chỉ cho phép quản trị EC2 trên Region Singapore, nên IAM user chúng ta tạo ra sẽ không có quyền gì về EC2 trên Region Sydney.
Qua bài lab này, hy vọng các bạn có thể vận dụng tính năng mạnh mẽ Permission Boundary để giới hạn quyền cho IAM user một cách tốt hơn. Cảm ơn các bạn đã dành thời gian để thực hiện bài lab này. Chúc các bạn một ngày vui vẻ.